PROJET PI-HOLE FOR HOMELAB
🛡️ Nouveau projet dans mon homelab : un DNS sinkhole avec Pi-hole.
En deuxième année de BTS SIO SISR à l'EFREI Paris, j'ai déployé Pi-hole sur mon serveur pour filtrer les requêtes DNS de tout mon réseau domestique.
🔧 Ce que j'ai mis en place :
- Installation sur un serveur Linux de mon homelab Proxmox
- Résolveur amont Cloudflare (1.1.1.1 / 1.0.0.1), compatible DNSSEC
- Plus d'1 million de domaines en listes de blocage (publicités, trackers, domaines malveillants)
- Enregistrements DNS locaux pour mes machines de lab (pihole.lab)
- Supervision des requêtes via le dashboard
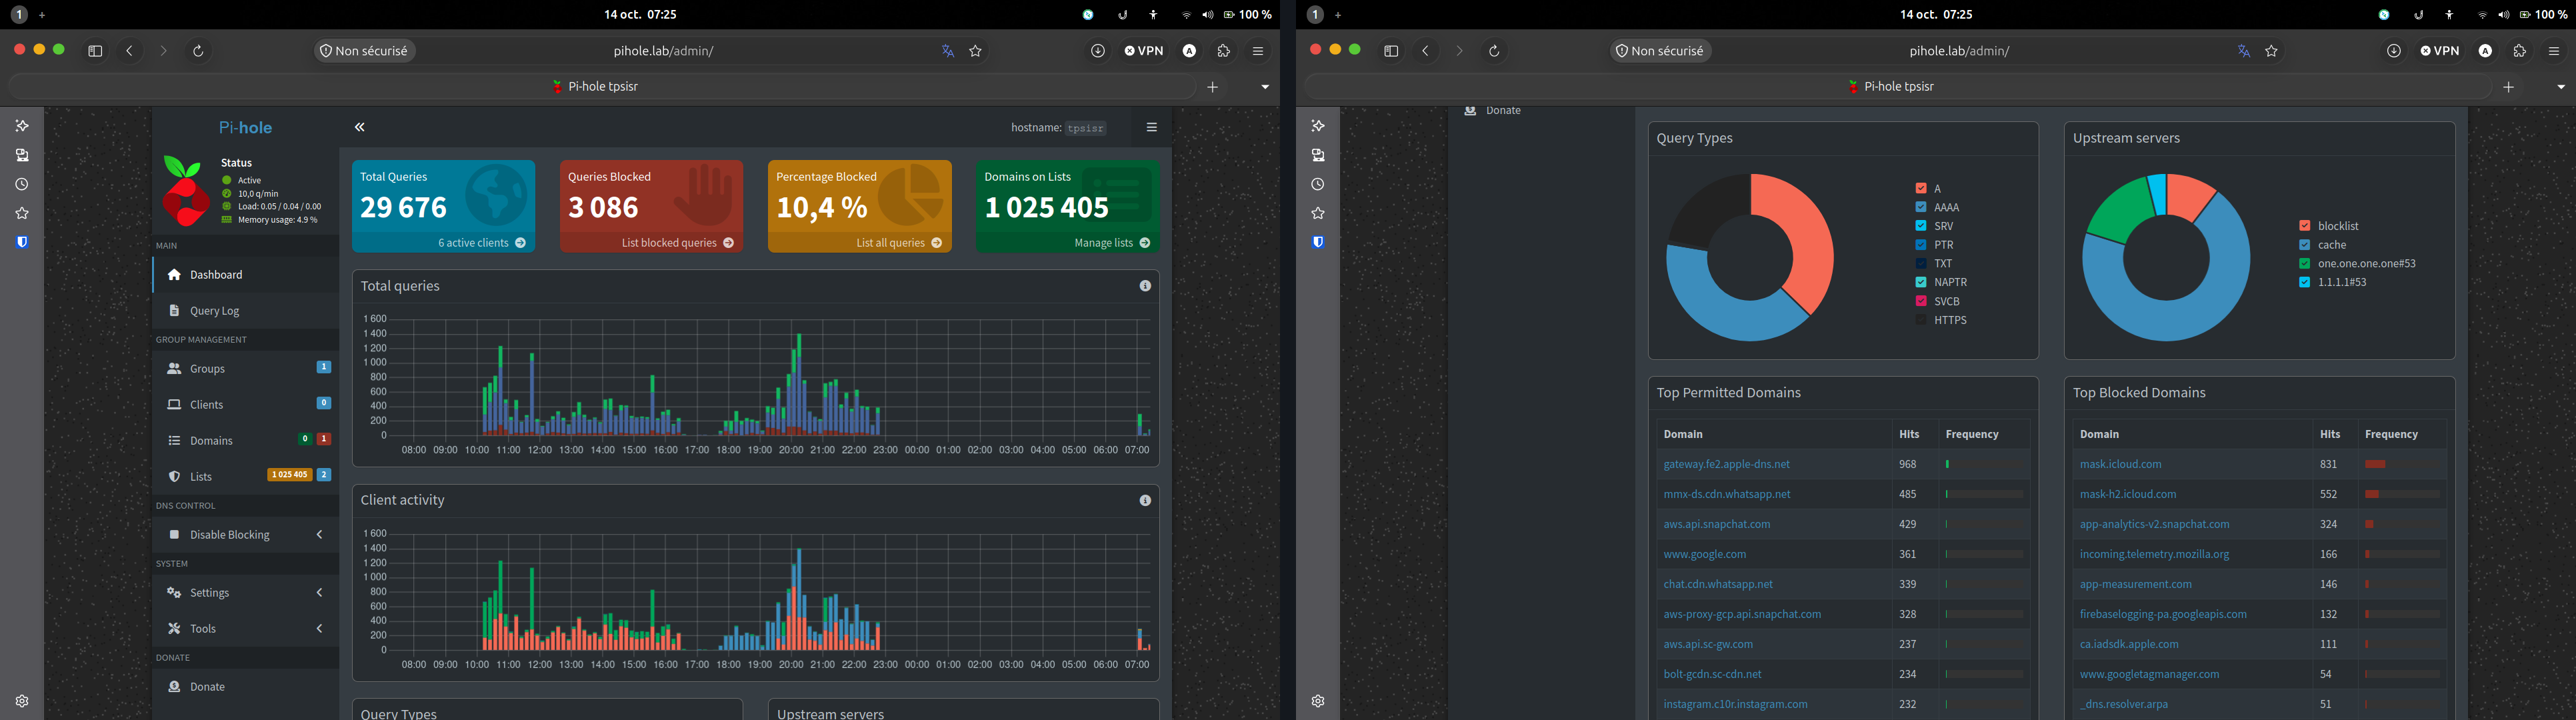
📊 Résultat sur 24 h : 29 676 requêtes traitées, dont 3 086 bloquées (10,4 %), pour 6 clients actifs.
🔍 Ce que le dashboard m'a appris sur mon réseau domestique :
- La télémétrie est partout : analytics Snapchat, télémétrie Mozilla, Firebase, publicités Apple… tout ça tournait en arrière-plan sans que je le voie.
- Les domaines les plus bloqués sont mask.icloud.com (831 requêtes) et mask-h2.icloud.com (552), utilisés par iCloud Private Relay. Les bloquer désactive de fait Private Relay sur mon réseau et me garde la visibilité sur les requêtes des appareils Apple : un bon rappel que le chiffrement côté client peut contourner la supervision réseau.
💡 Ce que j'ai appris :
- Un conflit de port 80 avec un autre serveur web m'a obligé à diagnostiquer avec ss et à revoir la configuration du service
- L'importance d'une IP fixe pour un service d'infrastructure
- Le DNS est un excellent point d'observation pour la sécurité d'un réseau
C'est une brique de plus vers mon objectif : me spécialiser en cybersécurité offensive. Prochaine étape : l'intégrer à mon homelab avec de l'automatisation (Ansible) et la remontée des logs DNS pour de la détection.